Secrets mal custoditi: il rischio invisibile che compromette l'infrastruttura delle aziende italiane
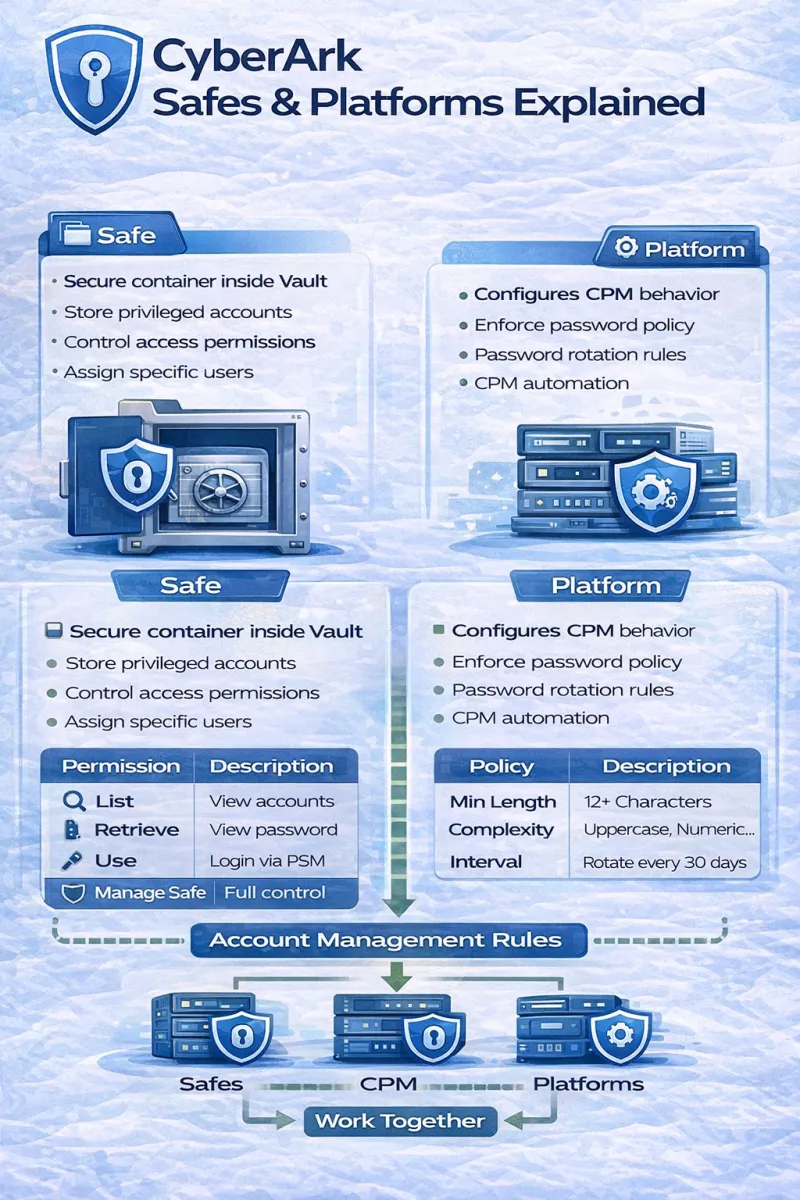
Photo: cybersecurity digital vault password management server infrastructure, via secappslearning.com
C'è una categoria di problemi di sicurezza che raramente finisce nei titoli dei giornali finché non provoca un incidente grave: la gestione dei secrets. Password di database, chiavi API, certificati, token di accesso — questi elementi sensibili attraversano ogni strato dell'infrastruttura moderna e, troppo spesso, vengono trattati con una superficialità che stupisce chiunque abbia esperienza nel settore.
Il risultato è prevedibile: le credenziali finiscono nei repository Git, nei file di configurazione non protetti, nelle variabili d'ambiente dei container esposte inavvertitamente, nei log di sistema. Il danno potenziale è enorme, ma la percezione del rischio rimane bassa — almeno fino al momento in cui non lo è più.
Perché il problema persiste: le cause strutturali
Sarebbe semplicistico attribuire la cattiva gestione dei secrets alla sola negligenza degli sviluppatori o degli amministratori di sistema. Le cause sono più profonde e riguardano la cultura organizzativa, le pressioni operative e la mancanza di strumenti integrati nei flussi di lavoro quotidiani.
In primo luogo, la velocità di sviluppo spinge spesso i team a privilegiare soluzioni rapide. Inserire una stringa di connessione direttamente nel codice è immediato; configurare correttamente un secret manager richiede tempo, documentazione e coordinamento. Quando le scadenze incombono, la scorciatoia vince quasi sempre.
In secondo luogo, molte organizzazioni italiane — in particolare le PMI — hanno adottato strumenti come HashiCorp Vault, AWS Secrets Manager o Azure Key Vault senza mai completarne l'integrazione. Lo strumento esiste, è stato acquistato o configurato, ma viene utilizzato solo per una frazione dei secrets aziendali. Il resto continua a vivere in luoghi non appropriati.
Infine, la rotazione delle credenziali è sistematicamente trascurata. Le chiavi API create anni fa rimangono attive indefinitamente, i certificati vengono rinnovati solo quando scadono provocando interruzioni di servizio, le password dei database di produzione non vengono cambiate per timori — spesso fondati — di causare disservizi durante l'operazione.
L'anatomia di una violazione silenziosa
Le violazioni legate alla gestione dei secrets raramente si manifestano con allarmi immediati. Più frequentemente, seguono uno schema subdolo: un repository Git pubblico o accessibile a troppe persone, una chiave API estratta da un attore malevolo, un utilizzo fraudolento che passa inosservato per settimane o mesi.
Gli strumenti di scansione automatica dei repository — alcuni dei quali operano continuamente su piattaforme come GitHub e GitLab — sono in grado di individuare pattern corrispondenti a credenziali nel giro di minuti dalla pubblicazione di un commit. Il tempo di reazione delle organizzazioni è quasi sempre superiore. Questo divario è il terreno fertile su cui prosperano le violazioni.
Un altro vettore sottovalutato è rappresentato dai log applicativi. In ambienti dove il livello di verbosità del logging non è correttamente calibrato, i secrets possono finire nelle tracce di debug, nelle segnalazioni di errore, nei sistemi di monitoraggio — tutti luoghi potenzialmente accessibili a un numero elevato di persone o sistemi.
Strategie concrete per una gestione scalabile
Affrontare il problema richiede un approccio sistematico che combini tecnologia, processi e formazione. Non esiste una soluzione universale, ma esistono principi applicabili a qualsiasi contesto.
Centralizzare prima di automatizzare. Il primo passo è avere visibilità completa su dove risiedono i secrets aziendali. Questo significa effettuare un audit approfondito: repository di codice sorgente, file di configurazione, pipeline CI/CD, variabili d'ambiente dei container, sistemi di ticketing. Solo dopo aver mappato la situazione attuale è possibile pianificare una migrazione verso un sistema centralizzato.
Integrare il secret manager nel flusso di sviluppo. Uno degli errori più comuni è introdurre uno strumento di gestione dei secrets come un sistema separato che richiede passaggi manuali aggiuntivi. L'adozione è destinata a rimanere parziale. La soluzione è integrare il secret manager direttamente nei processi esistenti: nelle pipeline CI/CD, nei manifest Kubernetes tramite operatori dedicati come External Secrets Operator, negli ambienti di sviluppo locale attraverso strumenti come direnv o equivalenti.
Implementare la rotazione automatica. La rotazione manuale delle credenziali è inaffidabile per definizione: dipende dalla memoria e dalla disponibilità delle persone, viene posticipata sotto pressione, genera errori durante l'esecuzione. I principali secret manager offrono funzionalità di rotazione automatica che, se correttamente configurate, eliminano questa dipendenza. L'investimento iniziale nella configurazione è ampiamente ripagato dalla riduzione del rischio e del carico operativo.
Adottare il principio del minimo privilegio. Ogni applicazione, servizio o utente dovrebbe avere accesso esclusivamente ai secrets di cui ha effettivamente bisogno. Questo principio, teoricamente ovvio, è raramente applicato con rigore. In pratica, si trovano frequentemente credenziali con permessi amministrativi utilizzate da servizi che necessitano solo di accesso in lettura a una singola risorsa. Rivedere e ridefinire i permessi è un'operazione che richiede tempo ma che riduce drasticamente la superficie d'attacco.
Monitorare l'utilizzo dei secrets. La gestione dei secrets non si esaurisce con la memorizzazione sicura e la rotazione. È fondamentale sapere chi accede a quale credenziale, quando e da dove. I sistemi di audit logging integrati nei secret manager moderni consentono di rilevare accessi anomali, tentativi di accesso non autorizzati e pattern inusuali che potrebbero indicare una compromissione in corso.
Il ruolo della cultura organizzativa
Nessuna tecnologia risolve un problema culturale. La gestione sicura dei secrets richiede che l'intera organizzazione — non solo il team di sicurezza — comprenda l'importanza di queste pratiche e le adotti in modo consistente.
Questo significa formare gli sviluppatori non solo sugli strumenti disponibili, ma sulle ragioni per cui le pratiche corrette sono necessarie. Significa creare processi di code review che includano la verifica dell'assenza di credenziali hardcoded. Significa rendere la via corretta la via più semplice, abbassando le barriere all'adozione degli strumenti sicuri.
Alcune organizzazioni hanno introdotto con successo strumenti di pre-commit hook che bloccano automaticamente i commit contenenti pattern riconducibili a secrets. Questa misura tecnica, combinata con una comunicazione chiara sul perché esiste, contribuisce a costruire abitudini corrette nel tempo.
Un percorso graduale verso la maturità
La gestione dei secrets è un percorso, non una destinazione. Le organizzazioni che partono da una situazione di forte disordine non devono aspettarsi di risolvere tutto in una singola iniziativa. Un approccio graduale — che inizia con l'audit, prosegue con la centralizzazione dei secrets più critici e si estende progressivamente all'intera infrastruttura — è più sostenibile e più efficace di interventi radicali che rischiano di paralizzare le operazioni.
Ciò che è fondamentale è iniziare. Ogni giorno in cui le credenziali rimangono hardcoded nel codice, ogni settimana in cui la rotazione viene posticipata, ogni mese in cui il secret manager viene ignorato rappresenta un'esposizione al rischio che potrebbe tradursi in un incidente costoso — in termini economici, reputazionali e operativi.
Le infrastrutture digitali delle aziende italiane hanno raggiunto un livello di complessità che rende la gestione approssimativa dei secrets non più accettabile. Adottare un approccio rigoroso in questo ambito non è un esercizio accademico di sicurezza: è una condizione necessaria per operare con responsabilità in un contesto digitale sempre più esposto.