Policy-as-Code: integrare la conformità normativa nel ciclo di vita dell'infrastruttura senza frenare l'innovazione
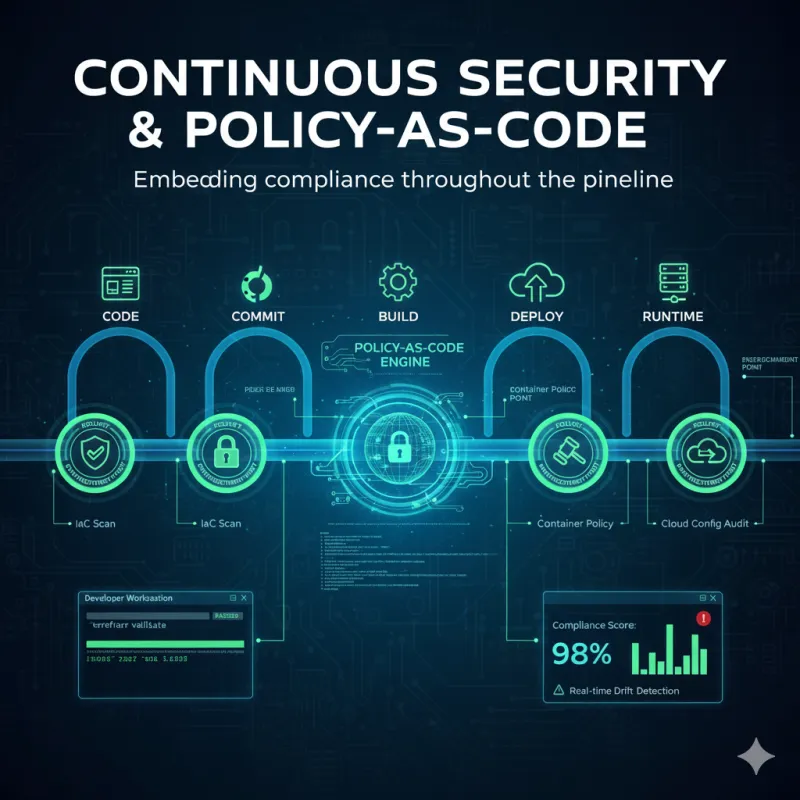
Photo: compliance automation code infrastructure security policy, via blog.flipr.ai
Per molte organizzazioni italiane, la parola «compliance» evoca immediatamente rallentamenti: audit manuali, checklist interminabili, riunioni tra team legali e tecnici che finiscono per bloccare i deployment per giorni, se non settimane. Eppure esiste un approccio alternativo, già consolidato nei contesti internazionali più maturi, che consente di trattare le politiche normative esattamente come si tratta il codice applicativo: con versioning, revisione tra pari, testing automatizzato e distribuzione continua.
Questo approccio prende il nome di Policy-as-Code e, integrato all'interno di un ecosistema Infrastructure-as-Code (IaC), trasforma la conformità da ostacolo burocratico a componente strutturale del ciclo di vita dell'infrastruttura.
Il problema reale: la compliance come processo parallelo
Nella maggior parte delle aziende, i controlli di conformità vengono eseguiti a posteriori: l'infrastruttura viene progettata e distribuita, e solo in un secondo momento un team dedicato verifica che tutto rispetti i requisiti normativi applicabili. Questo modello genera inevitabilmente due effetti negativi.
Il primo è il ritardo: ogni ciclo di revisione introduce latenza nel processo di rilascio, con impatti diretti sulla capacità dell'organizzazione di rispondere rapidamente al mercato. Il secondo è la deriva della configurazione: tra il momento in cui una risorsa viene creata e quello in cui viene verificata, lo stato reale dell'infrastruttura può già essere cambiato, rendendo parzialmente inutile la revisione stessa.
Aggiungendo la crescente pressione normativa — GDPR, NIS2, normative di settore come PCI-DSS per il fintech o il Codice delle Comunicazioni Elettroniche per i provider di servizi digitali — il quadro si complica ulteriormente. Le organizzazioni italiane si trovano a dover soddisfare requisiti sempre più stringenti su cifratura dei dati, segregazione delle reti, gestione degli accessi e tracciabilità degli eventi, spesso con risorse limitate.
Cosa significa integrare la compliance nel pipeline IaC
L'idea fondamentale del Policy-as-Code è semplice: le regole normative vengono codificate in forma di policy leggibili da una macchina e valutate automaticamente ogni volta che viene proposta una modifica all'infrastruttura. In pratica, questo significa che prima ancora che un template Terraform, un manifest Kubernetes o una configurazione Ansible venga applicato in produzione, un motore di policy verifica se quella configurazione rispetta tutti i vincoli definiti.
Strumenti come Open Policy Agent (OPA), Checkov, Terrascan o Conftest permettono di definire queste regole in linguaggi dichiarativi — tipicamente Rego per OPA — e di eseguirle all'interno del pipeline CI/CD come qualsiasi altro step di testing. Se una policy viene violata, il deployment si blocca e il team riceve un feedback immediato e contestualizzato.
Questo approccio porta con sé tre vantaggi fondamentali:
- Shift-left della compliance: i problemi vengono identificati quando sono ancora economici da correggere, ovvero in fase di sviluppo o revisione del codice, non dopo che una risorsa è già attiva in produzione.
- Coerenza garantita: le stesse regole vengono applicate uniformemente a ogni modifica, eliminando la variabilità tipica dei processi manuali.
- Tracciabilità nativa: ogni decisione di policy è registrata nel sistema di versioning, producendo automaticamente una traccia di audit che può essere presentata in sede di ispezione.
Pattern concreti per il contesto italiano
Per le aziende italiane che operano sotto il GDPR, alcune delle policy più rilevanti da automatizzare riguardano la residenza dei dati: è possibile definire regole che impediscano il provisioning di risorse cloud al di fuori di region europee approvate, oppure che blocchino la creazione di storage bucket privi di cifratura at-rest. Queste verifiche, se eseguite manualmente, richiedono tempo e attenzione umana; se codificate come policy, diventano controlli istantanei e ripetibili.
In ambito NIS2, la direttiva impone requisiti precisi in materia di gestione del rischio, sicurezza della supply chain e notifica degli incidenti. Tradotto in termini infrastrutturali, questo si traduce in policy che verificano, ad esempio, che tutti i security group abbiano regole di ingresso esplicite e documentate, che i log di accesso siano abilitati su tutti i sistemi critici, o che i certificati TLS rispettino standard di validità aggiornati.
Un pattern particolarmente efficace è quello del guardrail preventivo: invece di bloccare indiscriminatamente qualsiasi configurazione non conforme, le policy vengono classificate per severità. Alcune generano errori bloccanti (hard stop), altre producono avvisi che il team deve esplicitamente riconoscere e documentare prima di procedere. Questa distinzione consente di mantenere l'agilità operativa per le situazioni in cui una deviazione temporanea è giustificata, senza rinunciare alla visibilità e alla responsabilità.
Governance declarativa: oltre il singolo pipeline
Un approccio maturo al Policy-as-Code non si limita ai controlli in fase di deployment. La conformità deve essere garantita anche in stato stazionario, ovvero sull'infrastruttura già in esecuzione, che nel tempo può subire modifiche manuali o derive impreviste.
Strumenti di continuous compliance come AWS Config con regole personalizzate, Azure Policy o soluzioni open source come Cloud Custodian permettono di valutare periodicamente lo stato effettivo dell'infrastruttura rispetto alle policy definite, generando alert e, in alcuni casi, applicando remediation automatiche. Questo chiude il cerchio: la compliance non è più un evento puntuale ma un processo continuo, integrato nel normale ciclo di vita operativo.
La governance declarativa implica anche che le policy stesse vengano gestite con lo stesso rigore del codice applicativo: repository dedicati, branch strategy, peer review obbligatorie e test di regressione che verificano che una nuova regola non introduca falsi positivi o conflitti con policy esistenti.
Costruire una cultura della compliance distribuita
L'aspetto forse più sottovalutato di questo approccio è quello organizzativo. Il Policy-as-Code funziona davvero solo quando i team di sviluppo e operations interiorizzano la conformità come responsabilità condivisa, non come vincolo imposto dall'esterno. In questo senso, il ruolo del team di sicurezza e compliance evolve: da guardiano che approva o blocca, a enabler che definisce le regole e supporta i team nel rispettarle.
Per le aziende italiane che stanno avviando questo percorso, il consiglio pratico è di iniziare con un perimetro limitato — ad esempio, un singolo ambiente cloud o un singolo team di prodotto — selezionando cinque o dieci policy ad alto impatto e bassa ambiguità. Una volta che il meccanismo funziona e i team si sono familiarizzati con il feedback automatico, è possibile estendere progressivamente la copertura.
Conclusione
La compliance normativa e l'agilità operativa non sono obiettivi in contraddizione. Con un approccio strutturato al Policy-as-Code, integrato nei pipeline IaC e supportato da strumenti di continuous compliance, le organizzazioni italiane possono rispettare i requisiti di GDPR, NIS2 e normative settoriali senza sacrificare la velocità di delivery. La chiave è smettere di trattare la conformità come un processo separato e iniziare a considerarla una proprietà intrinseca dell'infrastruttura stessa.