Audit infrastrutturali nella PA: sfruttare i tool cloud nativi per automatizzare la conformità
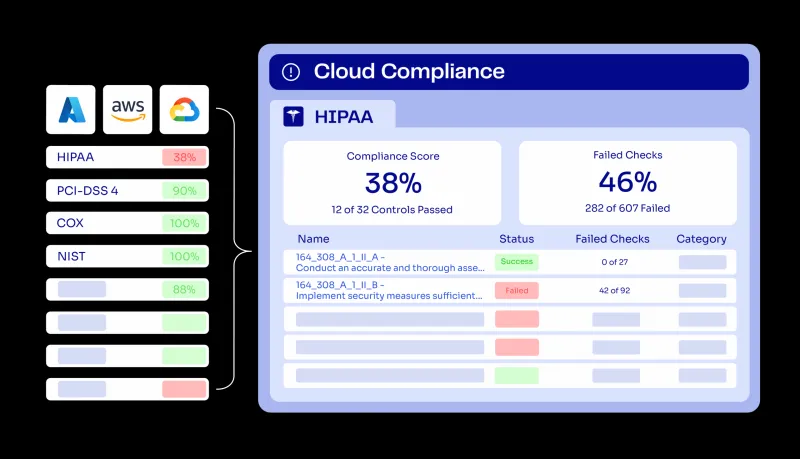
Photo: government cloud compliance audit dashboard technology, via controlmonkey.io
Chi ha vissuto dall'interno un processo di audit infrastrutturale in ambito pubblico conosce bene la sensazione: pile di documenti, fogli di calcolo aggiornati manualmente, evidence raccolte a mano da sistemi eterogenei e una finestra temporale sempre troppo stretta. Eppure, negli ultimi anni, i principali hyperscaler cloud hanno messo a disposizione strumenti nativi specificamente pensati per semplificare proprio questi processi. Il problema è che molte organizzazioni — sia pubbliche che private, specialmente quelle che operano come fornitori della PA — non li conoscono abbastanza o li sottoutilizzano rispetto al loro reale potenziale.
In questo articolo esploriamo come AWS, Azure e Google Cloud Platform affrontano il tema della compliance automation, quali casi d'uso sono più rilevanti per il contesto italiano e come integrare questi strumenti in un flusso di lavoro realistico.
Il contesto normativo italiano: perché la conformità infrastrutturale è diventata più complessa
Nel mercato italiano, le organizzazioni che gestiscono infrastrutture digitali per conto della PA o in collaborazione con essa devono rispettare un quadro normativo stratificato: dal Codice dell'Amministrazione Digitale (CAD) alle linee guida AgID, dalle normative GDPR ai requisiti ACN per la qualificazione dei servizi cloud. A questo si aggiungono, in certi settori, standard internazionali come ISO 27001 o SOC 2.
Il risultato è che il team IT si trova a dover dimostrare — in modo documentato, ripetibile e verificabile — che l'infrastruttura rispetta una serie di controlli che cambiano nel tempo e si sovrappongono tra loro. Fare tutto questo manualmente non è solo costoso: è intrinsecamente soggetto a errori e lacune che emergono puntualmente durante gli audit.
AWS Security Hub e Config: il punto di partenza
Su Amazon Web Services, due servizi lavorano in sinergia per costruire un sistema di compliance audit trail solido: AWS Config e AWS Security Hub.
AWS Config registra in modo continuativo lo stato di configurazione di tutte le risorse presenti nell'account — istanze EC2, bucket S3, gruppi di sicurezza, ruoli IAM — e mantiene una cronologia dettagliata delle modifiche. Questo significa che, in caso di audit, è possibile ricostruire esattamente quale configurazione era attiva in un determinato momento, senza affidarsi alla memoria o a log sparsi.
AWS Security Hub aggrega invece i risultati dei controlli di sicurezza in un unico pannello, mappandoli automaticamente su standard riconosciuti come CIS AWS Foundations Benchmark, PCI DSS e NIST SP 800-53. Per le organizzazioni che devono dimostrare conformità a questi framework, il valore è immediato: i controlli vengono eseguiti in automatico, le non conformità vengono segnalate con severità e priorità, e i report possono essere esportati in formato strutturato.
Un caso d'uso concreto: un ente pubblico che ha migrato i propri sistemi documentali su AWS può configurare regole personalizzate in Config per verificare che nessun bucket S3 contenente dati sensibili sia mai accessibile pubblicamente, ricevendo alert immediati in caso di deriva dalla configurazione attesa.
Azure Policy e Microsoft Defender for Cloud: governance centralizzata
Microsoft ha costruito attorno ad Azure Policy uno dei sistemi di governance infrastrutturale più maturi tra gli hyperscaler. Le policy permettono di definire regole che vengono valutate continuamente sull'intera subscription o su specifici gruppi di risorse: ad esempio, che tutte le macchine virtuali abbiano la crittografia dei dischi abilitata, o che nessuna risorsa possa essere deployata al di fuori delle region europee.
L'integrazione con Microsoft Defender for Cloud (già Azure Security Center) porta questo approccio a un livello superiore: le raccomandazioni di sicurezza vengono correlate con i requisiti di compliance, mappate su standard come ISO 27001 o il benchmark CIS, e presentate attraverso un Secure Score che quantifica lo stato complessivo della postura di sicurezza.
Per la PA italiana, un elemento particolarmente utile è la possibilità di creare initiative personalizzate che aggregano un insieme di policy in un unico framework di controllo. Un'amministrazione regionale, ad esempio, potrebbe costruire un'initiative che mappa tutti i controlli richiesti dalle linee guida AgID per la qualificazione cloud, verificandone il rispetto in modo automatico e continuo.
Azure offre inoltre il servizio Azure Blueprints, che consente di pacchettizzare un intero ambiente conforme — policy, ruoli RBAC, template ARM — e replicarlo su più subscription in modo coerente. Questo è particolarmente utile per le software house che realizzano soluzioni per più enti pubblici e devono garantire standard omogenei tra clienti diversi.
Google Cloud: Security Command Center e Organization Policy
Su GCP, il punto di riferimento per la compliance automation è Security Command Center (SCC), disponibile nelle versioni Standard e Premium. SCC raccoglie i risultati dei controlli di sicurezza provenienti da tutti i servizi Google Cloud, li classifica per gravità e li mappa su standard di conformità internazionali.
La versione Premium include funzionalità di Compliance Snapshot che generano report periodici sullo stato di conformità dell'intera organizzazione rispetto a framework specifici. Per chi lavora in ambito PA, questo significa poter produrre documentazione audit-ready in modo automatico, senza estrazioni manuali da sistemi disparati.
Complementare a SCC è il servizio Organization Policy, che permette di definire vincoli a livello di organizzazione GCP — come impedire la creazione di risorse al di fuori dell'Unione Europea o bloccare l'uso di account di servizio con privilegi eccessivi — garantendo che le policy di conformità vengano applicate in modo uniforme e non aggirabili dai singoli team.
Integrare gli strumenti in un flusso di audit realistico
Conoscere i singoli strumenti è necessario, ma non sufficiente. Il valore reale emerge quando questi servizi vengono integrati in un processo strutturato di Continuous Compliance, ovvero un approccio in cui i controlli non vengono eseguiti solo in prossimità degli audit, ma in modo continuativo durante l'intero ciclo di vita dell'infrastruttura.
Un flusso tipico potrebbe prevedere:
- Definizione dei controlli a partire dai requisiti normativi applicabili, mappati su regole native degli strumenti cloud scelti.
- Monitoraggio continuo tramite i servizi descritti, con alert automatici in caso di drift dalla configurazione attesa.
- Remediation automatizzata per le non conformità a basso rischio — ad esempio, l'abilitazione automatica della crittografia su una risorsa che ne era priva — tramite Lambda, Azure Automation o Cloud Functions.
- Generazione automatica di report in formato strutturato, pronti per essere consegnati ai revisori senza ulteriore elaborazione manuale.
- Revisione periodica delle policy per adeguarle all'evoluzione normativa.
Cosa considerare prima di adottare questi strumenti
Nonostante i vantaggi evidenti, esistono alcune considerazioni pratiche da tenere a mente. I tool nativi degli hyperscaler coprono bene i controlli tecnici sull'infrastruttura cloud, ma non sostituiscono i processi organizzativi e documentali che fanno parte di qualsiasi audit completo. La conformità non è solo una questione tecnologica: include policy interne, formazione del personale, gestione degli incidenti.
Inoltre, per le organizzazioni multi-cloud — sempre più comuni nel contesto PA italiano, dove coesistono spesso ambienti Azure per la produttività e AWS o GCP per applicativi specifici — può valere la pena valutare soluzioni di Cloud Security Posture Management (CSPM) di terze parti, come Wiz o Orca Security, che aggregano i risultati di più cloud in un'unica vista.
Infine, è fondamentale che il team IT comprenda la differenza tra conformità rilevata e conformità reale: un sistema che segnala tutto verde non significa necessariamente che l'infrastruttura sia sicura, ma che rispetta i controlli configurati. La qualità delle regole definite è determinante per l'efficacia dell'intero sistema.
Conclusioni
La compliance automation non è un lusso riservato alle grandi organizzazioni con budget IT illimitati. I tool nativi di AWS, Azure e GCP mettono a disposizione di qualsiasi organizzazione — incluse le PA e i loro fornitori — strumenti potenti per automatizzare i controlli infrastrutturali, ridurre il carico degli audit e costruire una postura di conformità continua.
Investire nella configurazione corretta di questi strumenti oggi significa affrontare i prossimi cicli di certificazione con dati strutturati, trail verificabili e meno sorprese dell'ultimo minuto. Un vantaggio concreto, misurabile, che si traduce direttamente in risparmio di tempo e riduzione del rischio.